
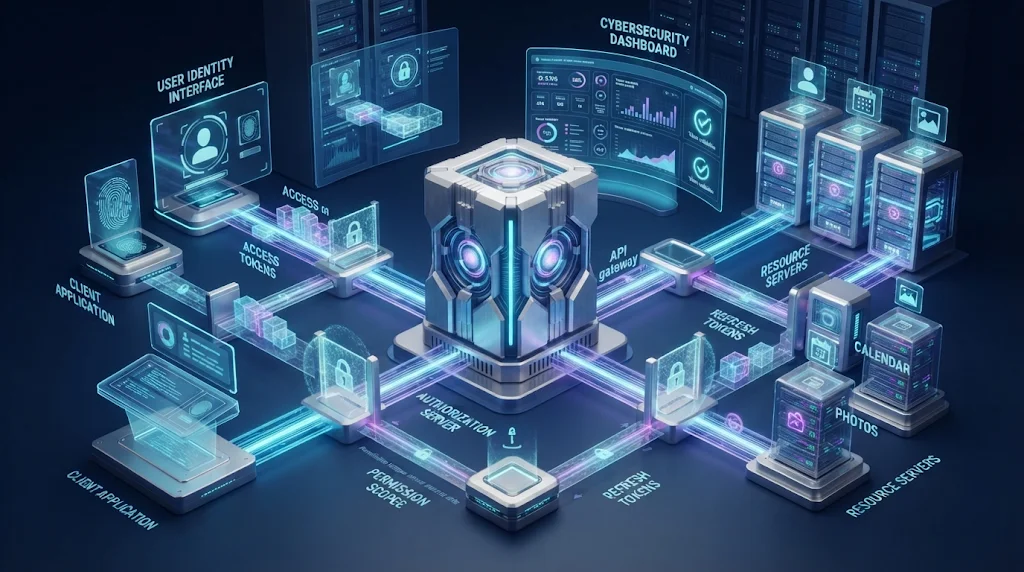
Keamanan akses menjadi bagian penting dalam pengelolaan platform digital modern. Setiap layanan membutuhkan mekanisme yang dapat menentukan siapa yang berhak mengakses sumber daya tertentu. Selain itu, sistem harus mampu membatasi izin berdasarkan kebutuhan dan tingkat kewenangan pengguna.
Salah satu teknologi yang mendukung kebutuhan tersebut adalah OAuth 2.0. Protokol ini menyediakan kerangka otorisasi agar aplikasi dapat memperoleh akses terbatas ke sumber daya tanpa harus meminta kata sandi pengguna secara langsung. Dengan pendekatan tersebut, pengelola dapat mengatur hak akses secara lebih terstruktur.
Dalam lingkungan platform slot digital, OAuth 2.0 dapat digunakan untuk menghubungkan sistem akun dengan berbagai layanan pendukung. Implementasinya membantu mengendalikan pertukaran izin antara aplikasi, pengguna, dan server sumber daya. Berikut ini akan membahas tentang Bagaimana OAuth 2.0 Mengatur Otorisasi Akses Platform Slot.
Mengenal Konsep OAuth 2.0
OAuth 2.0 merupakan kerangka kerja otorisasi yang memungkinkan aplikasi memperoleh akses terbatas ke layanan tertentu. Protokol ini memisahkan proses pemberian izin dari pengelolaan kredensial pengguna.
Sebagai contoh, sebuah aplikasi membutuhkan akses ke informasi profil pengguna. Melalui OAuth 2.0, aplikasi dapat meminta izin sesuai ruang lingkup yang diperlukan. Selanjutnya, sistem otorisasi menerbitkan token apabila permintaan memenuhi persyaratan.
Token tersebut menjadi bukti izin ketika aplikasi mengakses sumber daya. Dengan demikian, aplikasi tidak perlu menyimpan atau menggunakan kata sandi pengguna secara langsung untuk setiap permintaan.
Komponen Utama dalam OAuth 2.0
OAuth 2.0 melibatkan beberapa komponen yang memiliki tanggung jawab berbeda. Pemahaman terhadap setiap komponen membantu pengembang membangun integrasi yang aman.
1. Resource Owner
Resource Owner merupakan pihak yang memiliki kewenangan atas sumber daya tertentu. Dalam banyak implementasi, peran ini dijalankan oleh pengguna yang memberikan persetujuan akses.
Pengguna menentukan apakah aplikasi boleh memperoleh izin tertentu. Persetujuan tersebut menjadi dasar bagi proses penerbitan otorisasi.
2. Client Application
Client adalah aplikasi yang meminta akses ke sumber daya. Aplikasi tersebut dapat berupa antarmuka web, aplikasi mobile, atau layanan perangkat lunak lainnya.
Client harus mengikuti prosedur otorisasi yang sesuai. Selain itu, aplikasi perlu menjaga informasi autentikasi dan token agar tidak digunakan oleh pihak yang tidak berwenang.
3. Authorization Server
Authorization Server bertugas memproses permintaan izin dan menerbitkan token akses. Komponen ini memeriksa persetujuan, identitas client, serta ketentuan otorisasi yang berlaku.
Jika permintaan memenuhi persyaratan, server akan memberikan token dengan ruang lingkup dan masa berlaku tertentu. Dengan demikian, hak akses dapat dikendalikan secara terpusat.
4. Resource Server
Resource Server merupakan layanan yang menyimpan atau menyediakan sumber daya. Server ini memeriksa token sebelum memenuhi permintaan dari aplikasi.
Jika token valid dan memiliki izin yang sesuai, server dapat memberikan akses. Sebaliknya, permintaan akan ditolak apabila token tidak memenuhi persyaratan.
Bagaimana OAuth 2.0 Mengatur Otorisasi Akses?
Proses otorisasi dimulai ketika aplikasi membutuhkan akses ke sumber daya tertentu. Selanjutnya, aplikasi mengarahkan pengguna ke Authorization Server untuk menjalankan proses persetujuan.
Setelah pengguna memberikan izin, server otorisasi memproses permintaan sesuai alur yang digunakan. Dalam implementasi modern, Authorization Code Flow dengan PKCE menjadi pilihan penting untuk aplikasi web dan mobile yang sesuai.
Berikut tahapan umumnya:
-
Aplikasi mengirimkan permintaan otorisasi kepada Authorization Server.
-
Pengguna melakukan autentikasi jika diperlukan.
-
Pengguna memberikan persetujuan terhadap ruang lingkup akses.
-
Authorization Server mengembalikan authorization code.
-
Aplikasi menukarkan kode tersebut dengan access token.
-
Aplikasi menggunakan token untuk meminta sumber daya.
-
Resource Server memvalidasi token sebelum memberikan respons.
Melalui tahapan tersebut, sistem dapat memastikan bahwa akses mengikuti izin yang sudah diberikan.
Fungsi Scope dan Access Token
OAuth 2.0 menggunakan scope untuk menentukan batas izin aplikasi. Scope menjelaskan jenis tindakan atau sumber daya yang boleh diakses oleh client.
Sebagai contoh, aplikasi dapat memperoleh izin membaca informasi profil tanpa mendapatkan izin mengubah data akun. Pembatasan ini mendukung prinsip least privilege, yaitu memberikan kewenangan seminimal mungkin.
Sementara itu, access token berfungsi sebagai kredensial akses sementara. Token dapat memiliki informasi atau referensi mengenai izin yang diberikan.
Pengelola perlu menetapkan masa berlaku token secara proporsional. Selain itu, sistem harus memvalidasi penerbit, audiens, tanda tangan jika menggunakan token bertanda tangan, dan ruang lingkup akses sesuai mekanisme yang diterapkan.
Manfaat OAuth 2.0 dalam Pengelolaan Platform
Penerapan OAuth 2.0 memberikan beberapa keuntungan bagi pengelolaan layanan digital. Pertama, protokol ini mengurangi kebutuhan aplikasi untuk menyimpan kata sandi pengguna. Kedua, pengelola dapat membatasi akses berdasarkan scope dan kebijakan tertentu.
Selain itu, token memungkinkan komunikasi antarlayanan berlangsung secara terkontrol. Aplikasi hanya dapat meminta sumber daya yang sesuai dengan izin yang dimilikinya.
OAuth 2.0 juga mendukung integrasi berbagai komponen. Misalnya, layanan akun dapat berkomunikasi dengan aplikasi pendukung tanpa harus membagikan kredensial utama pengguna.
Namun, OAuth 2.0 merupakan protokol otorisasi, bukan protokol autentikasi pengguna. Jika sistem membutuhkan verifikasi identitas dan informasi profil, pengembang dapat menggunakan OpenID Connect sebagai lapisan autentikasi di atas OAuth 2.0.
Tantangan Keamanan dan Pengelolaan Token
Implementasi OAuth 2.0 tetap membutuhkan pengamanan yang konsisten. Token yang bocor dapat dimanfaatkan pihak lain selama masih berlaku dan memenuhi ketentuan akses.
Karena itu, pengelola perlu menggunakan koneksi HTTPS, menyimpan token secara aman, serta menghindari pencatatan token dalam log terbuka. Aplikasi juga harus menerapkan validasi redirect URI dan mekanisme perlindungan terhadap serangan penyalahgunaan otorisasi.
Selain itu, penggunaan PKCE membantu melindungi proses pertukaran authorization code. Pengelola juga perlu mengatur rotasi refresh token, pencabutan akses, dan pemantauan aktivitas yang mencurigakan.
Kesimpulan
OAuth 2.0 membantu mengatur otorisasi akses melalui pemberian izin terbatas menggunakan access token. Komponen seperti Authorization Server, Client, Resource Owner, dan Resource Server bekerja bersama untuk memastikan setiap permintaan mengikuti kebijakan yang berlaku.
Dalam pengelolaan platform slot digital, penerapan protokol ini dapat mendukung integrasi layanan dan pembatasan hak akses. Namun, keamanan tetap bergantung pada konfigurasi yang tepat, pengelolaan token, serta penerapan prinsip least privilege secara konsisten.

